最近、ログインの画面で「パスキーを作成しますか?」と聞かれることが増えてきました。名前は聞いたことがあっても、パスワードと何が違うのか、使って大丈夫なのか、よくわからないという人も多いと思います。
この記事では、パスキーのしくみと、使い始めるときに知っておきたいことをまとめます。
パスキーとは
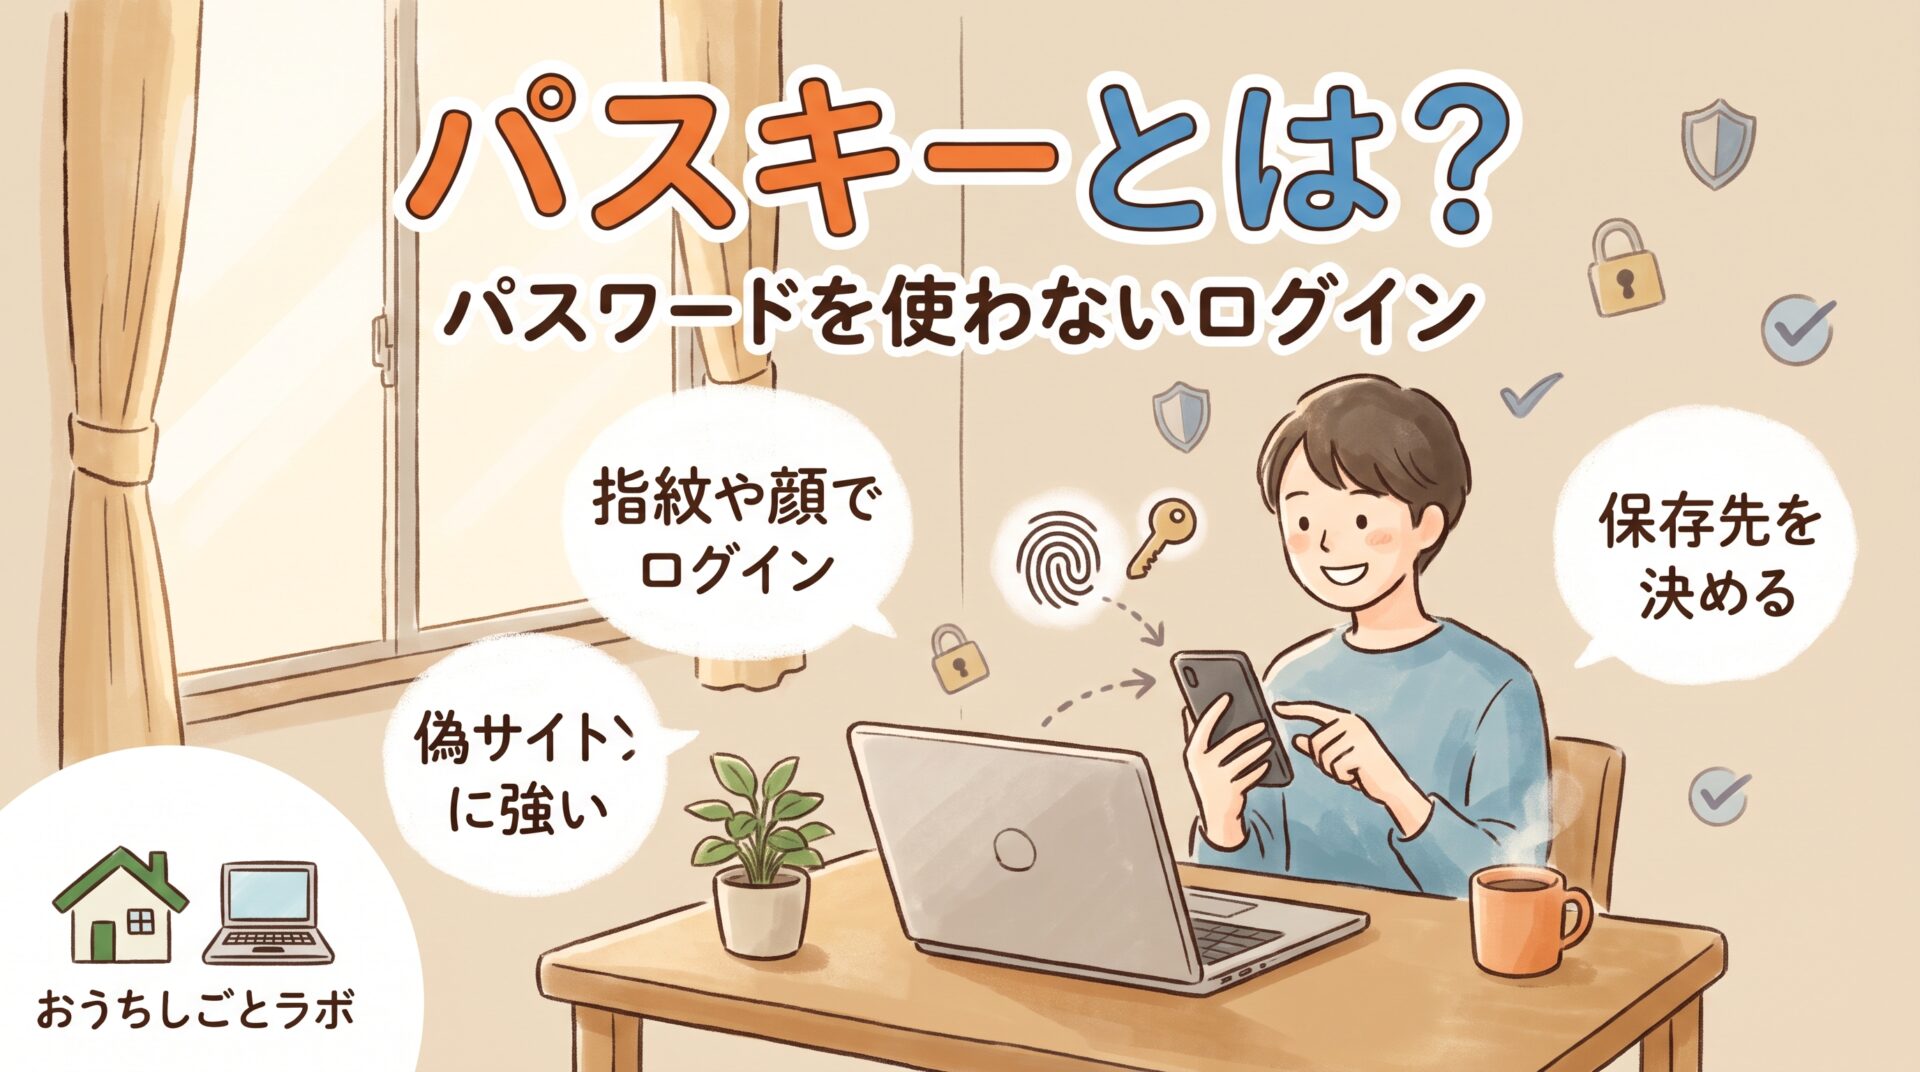
パスキーは、パスワードの代わりになるログインの方法です。
パスキーの標準を作っている業界団体のFIDOアライアンスによると、パスキーを使うと、スマホやパソコンのロックを解除するときと同じ方法、つまり指紋・顔認証・PINなどで、ウェブサイトやアプリにログインできます。パスワードを覚えたり、入力したりする必要はありません。
警察庁も、2026年10月に出した資料で、フィッシングの被害に遭わないための対策の一つとして「パスキーその他多要素認証を活用する」ことを呼びかけています。
パスキーのしくみ
パスキーでは、パスワードの代わりに、対になった2つの「鍵」を使います。
- 秘密の鍵:自分のスマホやパソコン(またはパスワード管理アプリなど)に保存される
- 公開の鍵:ログインするサービスの側に登録される
ログインするとき、サービスは「本人なら秘密の鍵で答えられるはずの問いかけ」を送ってきます。スマホやパソコンは、指紋や顔で本人だと確認できたら、秘密の鍵を使って答えを返します。サービスは、登録してある公開の鍵で、その答えが正しいかを確かめます。
大事なのは、秘密の鍵そのものはサービスに送られないことです。
また、FIDOアライアンスの説明では、指紋や顔の情報もスマホやパソコンの中で処理され、サービスのサーバーに送られることはありません。
パスキーが安全といわれる理由
盗まれるパスワードがない
パスワードを使うサービスでは、サービスの側から情報が漏れると、パスワードが悪用されるおそれがあります。パスキーでは、サービスの側には公開の鍵しかないので、それが漏れても、それだけでログインすることはできません。
偽のサイトでは使えない
パスキーは、登録した本物のサイトでしか使えないように作られています。偽のサイトに誘導されても、パスキーでログインすることはできないので、フィッシング詐欺に強いとされています。
使い回しや弱いパスワードの心配がない
パスキーはサービスごとに作られるので、使い回しは起こりません。自分で考えるパスワードのように、短すぎたり推測されやすかったりする心配もありません。
FIDOアライアンスは、パスキーはパスワードに認証コードを組み合わせる方法よりも安全だとしています。
パスキーはどこに保存される?
パスキーの秘密の鍵は、主に次のような場所に保存されます。
- スマホやパソコンに付いているパスワード管理機能(AppleのiCloudキーチェーン、Googleパスワードマネージャーなど)
- 1Passwordのような、専用のパスワード管理アプリ
- セキュリティキーという小さな機器
FIDOアライアンスの説明では、1つ目と2つ目に保存したパスキーは、同じアカウントで使っているほかの端末にも同期されます。たとえば、スマホで作ったパスキーを、同じアカウントでログインしているパソコンでも使える、ということです。
パスキーを作るときに保存先を選べることがあるので、ふだん使っている保存先を決めておくと迷いません。パソコンとスマホでメーカーが違う場合は、どの端末でも同じ保存先を使えるかどうかがポイントになります。ブラウザの保存機能と専用アプリの違いは、こちらの記事でまとめています。
ブラウザのパスワード保存と管理アプリの違い|在宅ワーカーはどちらを使う?

パスキーの始め方
パスキーを使えるかどうかは、サービスによって違います。使えるサービスでは、おおむね次の流れで設定します。
- サービスにログインし、アカウント設定やセキュリティ設定の画面を開く
- 「パスキー」の項目から、パスキーの作成(追加)を選ぶ
- 保存先を選び、指紋・顔認証・PINなどで確認する
次からは、ログインの画面でパスキーを選び、指紋や顔認証で確認するだけでログインできます。
パスキーを保存していない端末でログインしたいときは、画面に表示されるQRコードを、パスキーを保存しているスマホで読み取ってログインする方法もあります。
使い始めるときに気をつけたいこと
すべてのサービスで使えるわけではない
パスキーに対応しているサービスは増えていますが、まだ一部です。当面は、パスワードとパスキーを併用することになります。
パスワードが残っているサービスもある
パスキーを設定しても、パスワードでのログインもできるままになっているサービスがあります。その場合、パスワードの守りも引き続き大切です。使い回しをしない、二段階認証を設定する、といった基本は変わりません。
保存先のアカウントを守る
パスキーを同期で使う場合、保存先のアカウント(Appleのアカウント、Googleアカウント、パスワード管理アプリのアカウントなど)が、たくさんのパスキーの入口になります。保存先のアカウントには、二段階認証を設定しておきましょう。
私の場合
私が使っている1Passwordは、パスキーの保存に対応しています。
私は、Googleアカウントでパスキーを使っていて、保存先は1Passwordにしています。1Passwordは、パスキーの保存に対応しています。
ログインのたびにパスワードを入力しなくていいので、とても便利です。
パスキーの保存先を1Passwordにしているので、1Password自体のログインを守ることが、いっそう大切になります。
1Password自体の二段階認証の設定は、こちらの記事の「1Password自体のログインを守る|二段階認証(二要素認証)の設定」で説明しています。
【使用レビュー】1Passwordソースネクスト版は買い?公式サブスクとの違い・コスパを実体験で解説
まとめ
パスキーは、パスワードの代わりに、指紋・顔認証・PINなどでログインするしくみです。サービスの側に盗まれるパスワードがなく、偽のサイトでは使えないので、パスワードよりも安全とされています。
対応しているサービスから、少しずつ使ってみてください。そのとき、保存先をどこにするかを決めておくことと、保存先のアカウントをしっかり守ることを忘れずに。