
「お支払い方法に問題があります」「アカウントが停止されました」。こんなメールやSMSが届いて、ドキッとしたことはありませんか。
本物の会社を名乗って偽のサイトに誘導し、IDやパスワード、カード番号などを盗み取るのがフィッシング詐欺です。在宅で仕事をしていると、仕事のメールと私用のメールを同じパソコンやスマホで見ることも多く、気をつけたい場面がたくさんあります。
この記事では、フィッシング詐欺の手口と見分け方、そしてパスワード管理アプリがどう役立つのかをまとめます。
フィッシング詐欺とは
総務省の「国民のためのサイバーセキュリティサイト」では、フィッシング詐欺を、送り主をいつわったメールやSMSを送りつけ、リンクから偽のホームページに誘導して、カード番号やID・パスワードなどの大事な情報を盗み出す詐欺と説明しています。
同じサイトでは、文面がもっともらしかったり、急がせる内容だったりするだけでなく、偽のサイトも本物と区別がつかないほど作り込まれていて、ひと目では見分けられないものが増えている、とも書かれています。
よくある手口
総務省のサイトでは、主に次のような手口が紹介されています。
メールやSMSで偽サイトに誘導する
カード会社や銀行からのお知らせを装い、リンクをクリックさせて本物そっくりの偽サイトに誘導します。
SNSの投稿で誘導する
SNSにURLを載せてクリックさせます。短縮URLが使われていると、どこにつながるのかがわかりにくくなります。
本物に似たURLで見間違えさせる
アルファベットの「o(オー)」を数字の「0(ゼロ)」にするなど、本物のURLとよく似た文字列で見間違えを誘います。
見分けるときのポイント
次のような特徴があるメールやSMSは、立ち止まって考えるサインです。
- 「至急」「停止」「不正ログインを検知」など、不安をあおり、急がせる
- リンクを開いて、IDやパスワード、カード番号などを入力させようとする
- いつもと違う手順や、追加の個人情報の入力を求めてくる
ただ、偽物は年々よくできていて、見た目だけで見分けるのは難しくなっています。金融庁の資料でも、見た目では違いがわからないことを前提に対策をとるよう呼びかけています。
総務省のサイトでは、URLの横に表示される鍵のマークがあってもフィッシングサイトであるケースが増えているとして、鍵マークだけで安心しないよう注意しています。
基本の対策は「いつものサイトに、いつもの方法で入る」
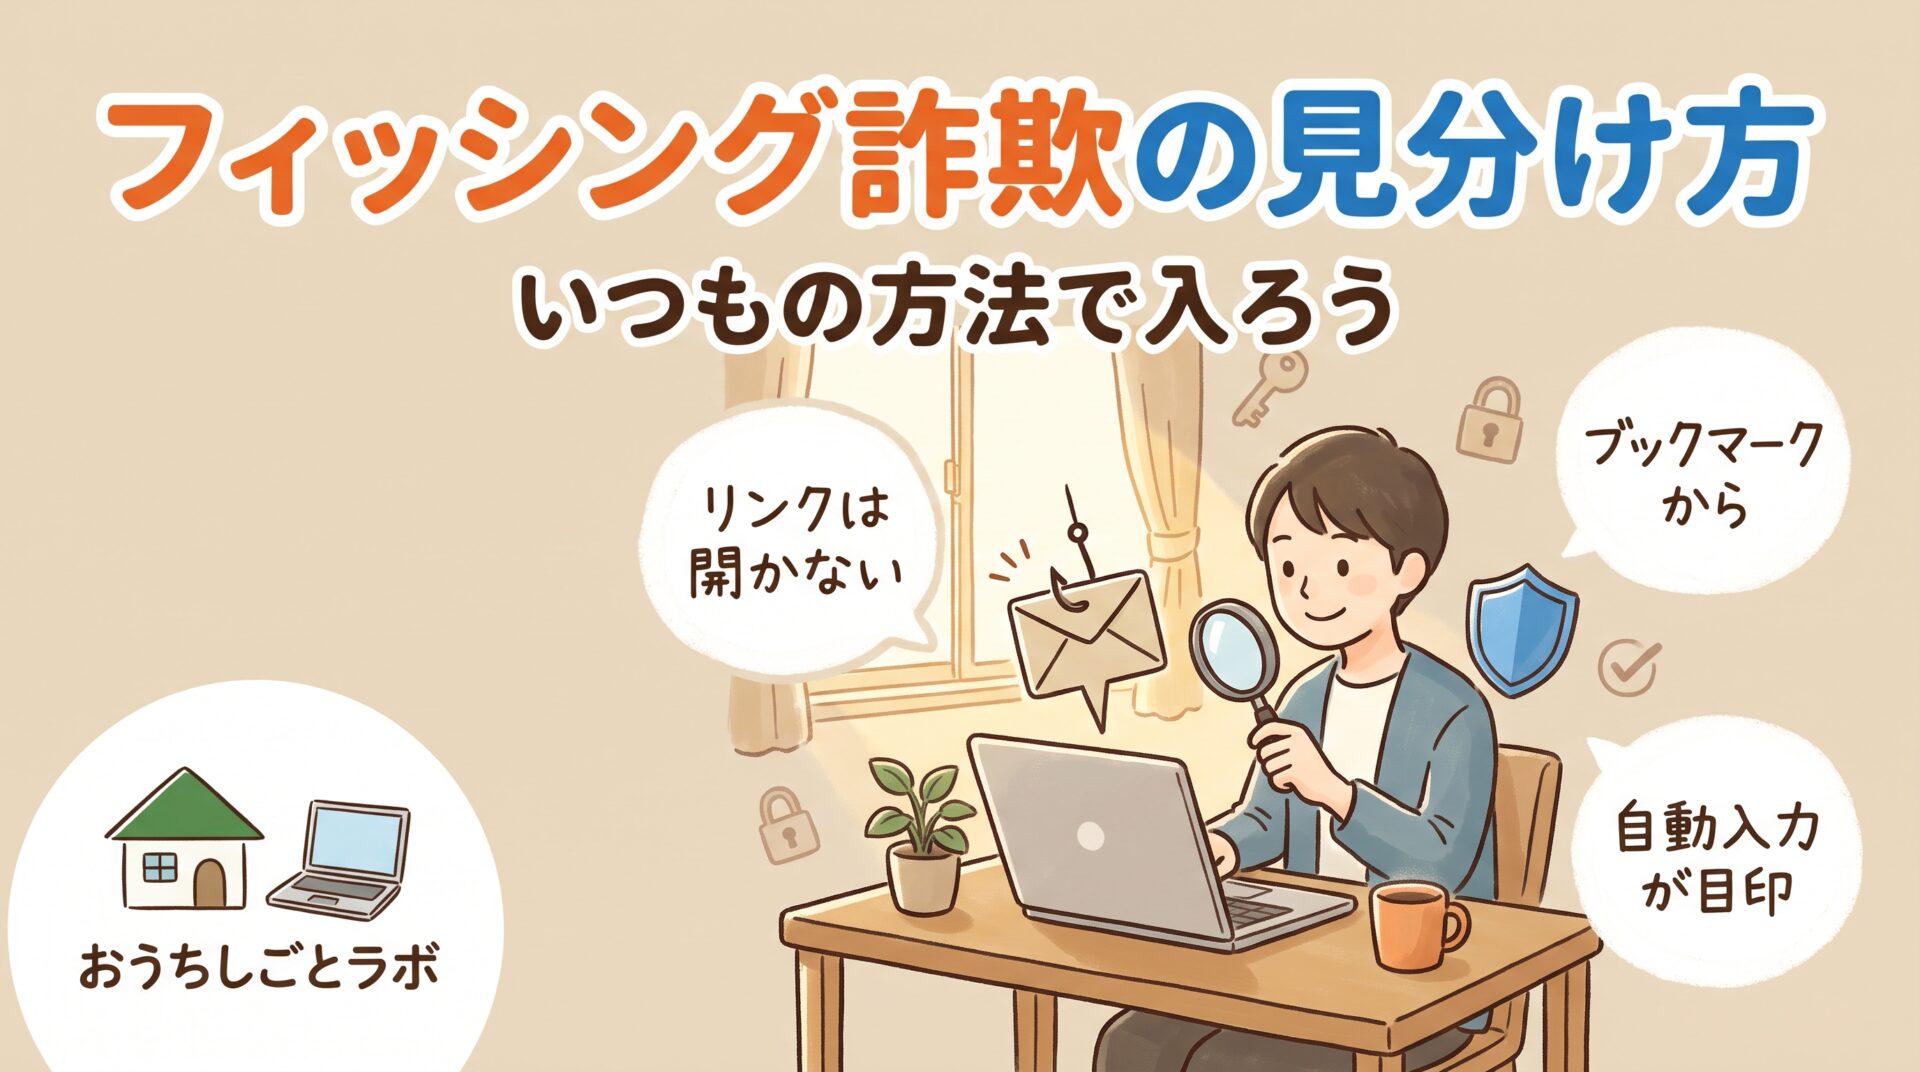
見分けることよりも大切なのが、メールやSMSのリンクからログインしないことです。
金融庁の資料では、「いつものサイトはいつもの方法で入る」ことが効果的だとしています。具体的には、次のような方法です。
- よく使うサイトは、ブラウザのブックマーク(お気に入り)に登録しておき、そこから開く
- 公式のアプリがあるサービスは、正規のアプリストアから入れたアプリを使う
- メールやSMSで気になる知らせが届いたら、リンクは使わず、ブックマークやアプリから自分でログインして確認する
総務省のサイトでも、ブックマークに記録した正しいURLや、正規のアプリを使ってアクセスすることがすすめられています。
送り主の会社に問い合わせたいときは、メールに書かれた電話番号ではなく、公式サイトや郵便物などで自分で調べた連絡先を使います。メールの中の連絡先も、偽物かもしれないからです。
パスワード管理アプリが役立つ理由
パスワード管理アプリは、フィッシング対策としても役に立ちます。
登録したサイトと違うサイトでは、自動入力されない
パスワード管理アプリは、保存したときのサイトのアドレスと、今開いているサイトのアドレスを照らし合わせて、合うときにだけ自動入力の候補を出します。見た目がそっくりな偽サイトでも、アドレスが違えば自動入力されません。「いつもなら自動で入るのに、入らない」ことが、偽サイトに気づくきっかけになります。
使い回しをしていなければ、被害が広がりにくい
万一ひとつのサイトでパスワードを入力してしまっても、サービスごとに違うパスワードにしていれば、ほかのサービスまで入られることは防げます。
パスキーなら、偽サイトではそもそも使えない
パスキーは、登録した本物のサイトでしか使えないしくみです。対応しているサービスでは、パスキーに切り替えておくと、フィッシングに強くなります。

二段階認証のコードも狙われる
二段階認証を設定していても、偽サイトに認証コードまで入力してしまうと、入られてしまうことがあります。認証コードも、パスワードと同じように、メールやSMSのリンクから開いたページには入力しないようにしましょう。
私の場合
メールでは、Amazonや楽天などのネットショップ、行政手続きの電子申請サービスであるe-Gov、実在する銀行、電力会社やガス会社など、さまざまな会社や機関を名乗るなりすましメールが届いたことがあります。数年前に届いていたものは、日本語がおかしかったり、送信元のメールアドレスが明らかに変だったりして、すぐに偽物だと気づけるものがほとんどでした。なお、そうしたメールが届いていたメールアドレスは、今はまったく使っておらず、メールアプリにも登録していません。
ただ、今のなりすましメールは、文面も見た目も本物そっくりになってきています。そこで私は今、メールに書かれたURLはクリックせず、ブックマークから公式サイトに入って確認するようにしています。見分けることに頼らず、「いつもの方法で入る」ほうが確実だと考えているからです。
ネットショップや銀行だけでなく、公的なサービスや、毎月お世話になっている電気・ガスの会社まで名乗ってくるので、「知っている名前だから安心」とは言えません。とくにe-Govは、法人の手続きでも使うサービスなので、二刀流の方は気をつけたいところです。
うっかり入力してしまったら
偽サイトに情報を入力してしまったかもしれないときは、あわてず、次のことを進めます。
- ブックマークや公式アプリから本物のサイトにログインし、パスワードを変える
- ほかのサービスで同じパスワードを使っていたら、そちらも変える
- カード番号や口座の情報を入力した場合は、すぐにカード会社や金融機関に連絡する
警察庁の「フィッシング対策」のページには、相談や報告の窓口などがまとめられています。
まとめ
フィッシング詐欺は、見た目では見分けにくくなっています。大切なのは、メールやSMSのリンクからログインせず、いつものサイトにいつもの方法で入ることです。
パスワード管理アプリを使うと、偽サイトでは自動入力されないので気づくきっかけになり、使い回しをやめることで被害の広がりも防げます。私が使っている1Passwordについては、こちらの記事にまとめています。
【使用レビュー】1Passwordソースネクスト版は買い?公式サブスクとの違い・コスパを実体験で解説
参考資料
フィッシング詐欺とは?(総務省 国民のためのサイバーセキュリティサイト)